Stand: 13. Oktober 2026 · Lesezeit: 7 Min.
Kernaussagen
- Security-Audits und DSGVO-Konformität sind zwei komplementäre Prüfmechanismen: Audits überprüfen technische Sicherheit (Verschlüsselung, Zugriffskontrolle), während DSGVO-Konformität rechtliche und organisatorische Anforderungen bei der Datenverarbeitung sichert.
- Zusammen bilden sie die Grundlage für ganzheitlichen Datenschutz und minimieren Risiken von Bußgeldern und Reputationsschäden.
Dieser Fachartikel behandelt: Security-Audits und DSGVO-Konformität: praktischer Guide.
“Digitalisierung ist kein IT-Projekt – es ist eine Geschäftsstrategie.”
– Björn Groenewold, Geschäftsführer Groenewold IT Solutions
Was sind eigentlich Security-Audit und DSGVO-Konformität?
Security-Audits und DSGVO-Konformität sind zwei komplementäre Prüfmechanismen. Audits überprüfen technische Sicherheit (Verschlüsselung, Zugriffskontrolle), während DSGVO-Konformität rechtliche und organisatorische Anforderungen bei der Datenverarbeitung sichert.
Zusammen bilden sie die Grundlage für ganzheitlichen Datenschutz und minimieren Risiken von Bußgeldern und Reputationsschäden. Datenanalyse und Business Intelligence SaaS-Entwicklung mehr zu DSGVO-Konformität bei KI. Risiken erkennen
Was sind Security-Audits und DSGVO-Konformität?
Security-Audits und DSGVO-Konformität sind zwei komplementäre Prüfmechanismen: Audits überprüfen technische Sicherheit (Verschlüsselung, Zugriffskontrolle), während DSGVO-Konformität rechtliche und organisatorische Anforderungen bei der Datenverarbeitung sichert.
Zu Security-Audits und DSGVO-Konformität: praktischer Guide sind IT‑Sicherheit und Lösungen entdecken passende Einstiege. Kosten und Branchenkontext klären IT- & Digitalberatung.
Security-Audits und DSGVO-Konformität sind zwei komplementäre Kontrollmechanismen für Datenschutz und IT-Sicherheit. Ein Security-Audit ist eine systematische Überprüfung von IT-Systemen, Anwendungen und Infrastruktur auf Sicherheitslücken, Risiken und Abweichungen von Standards – mit dokumentierten Schwachstellen und konkreten Handlungsempfehlungen als Ergebnis.
DSGVO-Konformität bedeutet die Erfüllung der Anforderungen der Datenschutz-Grundverordnung (seit 25. Mai 2018) bei der Verarbeitung personenbezogener Daten – von Einwilligung über Datensicherheit bis zur Meldung von Datenpannen.
Der Unterschied liegt im Fokus: Ein Security-Audit prüft technische Sicherheit (Verschlüsselung, Zugriffskontrolle, Logging).
DSGVO-Konformität umfasst zusätzlich rechtliche und organisatorische Anforderungen (Rechtsgrundlagen, Betroffenenrechte, Dokumentation).
Beide Audit-Typen ergänzen sich und bilden zusammen eine solide Grundlage für ganzheitlichen Datenschutz.
Ein Security-Audit ist eine systematische Überprüfung von IT-Systemen auf Sicherheitslücken; DSGVO-Konformität bedeutet die Erfüllung der Datenschutz-Grundverordnung bei der Datenverarbeitung. Security-Audits überprüfen die technischen und organisatorischen Sicherheitsmaßnahmen Ihrer IT-Infrastruktur.
Während DSGVO-Konformität sicherstellt, dass diese Maßnahmen die Anforderungen der Datenschutz-Grundverordnung erfüllen – insbesondere zum Schutz personenbezogener Daten.
Warum Security-Audit und DSGVO-Konformität wichtig ist
Laut IBM Cost of a Data Breach Report 2024 betragen durchschnittliche Kosten einer Datenverletzung 4,88 Millionen USD (2023: 4,45 Mio.) (IBM, 2024).
Typische Prüf- und Verstoßbereiche in der Praxis sind unzureichende Datenschutzhinweise, fehlende oder fehlerhafte Auftragsverarbeitungsverträge sowie unvollständige Verzeichnisse von Verarbeitungstätigkeiten.
Ein kombiniertes Security- und Datenschutz-Audit kann technische, organisatorische und dokumentarische Lücken systematisch prüfen und damit finanzielle und reputationsbezogene Risiken minimieren.
Security-Audit und DSGVO-Konformität in der Praxis
Audit-Checkliste (Priorisierung):
Datenbestandsaufnahme: Welche Daten? Wo gespeichert? Wer hat Zugriff? 2. Technische Sicherheit: Verschlüsselung, Zugriffskontrolle, Logging vorhanden?
Dokumentation: Verarbeitungsverzeichnis, DSFA, AVV-Verträge aktuell?
Incident-Management: Verfahren für Datenpannen-Meldung dokumentiert?
Drittanbieter: Cloud-Services und Anwendungsprogrammierschnittstellen (APIs) auf DSGVO-Konformität geprüft?
Empfohlener Audit-Rhythmus: Jährlich oder nach größeren Systemänderungen.
Nächste Schritte: Von der Audit-Planung zur Umsetzung
Wenn Sie ein Security-Audit durchführen möchten, sollten Sie folgende Fragen klären: (1) Intern oder extern?
(2) Welche Standards (ISO 27001, IT-Grundschutz, National Institute of Standards and Technology – NIST)?
(3) Welcher Zeitrahmen und Budget?
(4) Wer ist Sponsor und Ansprechpartner?
Fazit
Fazit : Security-Audits und DSGVO-Konformität sind für die meisten Unternehmen unverzichtbar – sie bilden die Grundlage für Vertrauen, rechtliche Sicherheit und operative Effizienz.
Ein strukturiertes Audit deckt Lücken auf, bevor sie zu Bußgeldern oder Reputationsschäden führen.
Nächste Schritte : (1) Bestandsaufnahme durchführen (intern oder mit externem Berater), (2) Audit-Plan mit Prioritäten erstellen, (3) Maßnahmen umsetzen und dokumentieren, (4) Jährliche Überprüfung einplanen.
Häufig gestellte Fragen (FAQ)
Wie oft sollte ein Security-Audit durchgeführt werden?
Security-Audits sollten mindestens jährlich oder nach größeren Systemänderungen durchgeführt werden – Standards wie ISO 27001 empfehlen regelmäßige Überprüfungen. Größere Systemänderungen umfassen neue Cloud-Services, API-Integrationen oder Mitarbeiterwechsel in IT-Rollen.
Die DSGVO verlangt, dass technische und organisatorische Maßnahmen regelmäßig überprüft und angepasst werden (Art. 32 DSGVO).
In der Praxis führen Unternehmen mit hohem Datenschutz-Risiko (Finanzsektor, Gesundheitswesen) häufiger Audits durch als andere.
Wer führt ein Security-Audit durch?
Security-Audits können intern durch das IT-Team oder extern durch spezialisierte Sicherheitsunternehmen durchgeführt werden – externe Audits bieten Unabhängigkeit und Expertise, interne Audits sind kostengünstiger. Externe Audits haben den Vorteil der Unabhängigkeit und spezialisierten Expertise, sind aber kostspieliger.
Viele Unternehmen kombinieren beide: Interne regelmäßige Checks und externe Audits alle 1–2 Jahre.
Für DSGVO-Konformität ist oft auch die Datenschutzbeauftragte (DSB) oder ein externer Datenschutzberater involviert.
Datenpannen müssen unter bestimmten Voraussetzungen innerhalb von 72 Stunden der Aufsichtsbehörde gemeldet werden (Art.
33 DSGVO).
Ist DSGVO-Konformität dasselbe wie Datensicherheit?
Nein. DSGVO-Konformität ist ein rechtliches und organisatorisches Konzept – es geht darum, dass Daten rechtmäßig, transparent und mit Einwilligung verarbeitet werden. Datensicherheit ist technisch und organisatorisch – es geht darum, dass Daten vor unbefugtem Zugriff, Verlust oder Manipulation geschützt sind.
Ein Unternehmen kann DSGVO-konform sein, aber technisch unsicher (z. B.
wenn es die Einwilligung korrekt dokumentiert, aber die Datenbank nicht verschlüsselt ist).
Umgekehrt kann ein Unternehmen technisch sehr sicher sein, aber DSGVO-Verstöße begehen (z. B. wenn es Daten ohne Rechtsgrundlage verarbeitet).
Security-Audits und DSGVO-Konformität müssen zusammen betrachtet werden.
Welche Dokumentation ist für DSGVO-Konformität erforderlich?
Die DSGVO verlangt ein Verarbeitungsverzeichnis (Art. 30), das alle Datenverarbeitungsprozesse dokumentiert. Für riskante Verarbeitungen ist eine Datenschutz-Folgenabschätzung (DSFA) erforderlich.
Zusätzlich benötigen Sie Datenschutzerklärungen, Verträge zur Auftragsverarbeitung mit externen Dienstleistern und ein dokumentiertes Verfahren für die Meldung von Datenpannen innerhalb von 72 Stunden.
Ein Security-Audit prüft, ob diese Dokumentation vollständig und aktuell ist.
Kann ein Unternehmen ein Security-Audit selbst durchführen?
Ja, interne Security-Audits sind möglich und oft ein guter Anfang. Das eigene IT-Team kann regelmäßige Sicherheitschecks durchführen und Schwachstellen dokumentieren.
Allerdings haben externe Audits den Vorteil der Unabhängigkeit und spezialisierten Expertise – externe Prüfer erkennen oft Lücken, die intern übersehen werden.
Viele Unternehmen kombinieren beide: interne regelmäßige Checks und externe Audits alle 1–2 Jahre für Validierung und Glaubwürdigkeit.
Was kostet ein Security-Audit?
Die Kosten für ein Security-Audit hängen von Umfang, Komplexität und Größe der IT-Infrastruktur ab. Interne Audits binden hauptsächlich Personalressourcen – der Aufwand variiert je nach Systemkomplexität und Audit-Tiefe.
Externe Audits durch spezialisierte Sicherheitsunternehmen können je nach Umfang, Komplexität und Tiefe der Prüfung stark variieren – Kosten hängen von Systemgröße, Audit-Tiefe und Branche ab.
Für Unternehmen mit hohem Datenschutz-Risiko (Finanzsektor, Gesundheitswesen) sind regelmäßige externe Audits eine notwendige Investition in Compliance und Risikominderung. ---
Quellen
- Eur Lex (eur-lex.europa.eu, externe Quelle)
- Gdpr Info (gdpr-info.eu, externe Quelle)
- Ibm (ibm.com, externe Quelle) (IBM Cost of a Data Breach Report 2024)
DSGVO-Konformität: Häufige Verstöße und wie Sie sie vermeiden
- Fehlende oder unvollständige Datenschutzerklärungen (Art. 13, 14 DSGVO)
- Keine Auftragsverarbeitungsverträge (AVV) mit Cloud-Anbietern, Agenturen
- Unzureichende Dokumentation von Verarbeitungstätigkeiten (Verarbeitungsverzeichnis)
- Keine Datenschutz-Folgenabschätzung (DSFA) für riskante Verarbeitungen
- Mangelnde Incident-Response-Prozesse (>72h-Meldung nicht dokumentiert)
- Fehlende Datenschutz-Schulungen für Mitarbeiter
- Keine Verträge mit Subunternehmern (z.B. Hosting-Provider)
Security-Audit vs. Datenschutz-Audit: Wo liegt der Unterschied?
Betrachtete Kriterien: Aspekt, Security-Audit, Datenschutz-Audit
- Fokus: Technische Sicherheit vs. Rechtliche Konformität
- Prüfumfang: Systeme, Infrastruktur, Code vs. Prozesse, Dokumentation, Verträge
- Standards: ISO 27001, NIST vs. DSGVO, nationale Datenschutzgesetze
- Häufigkeit: Nach Bedarf vs. Jährlich (regulatorisch)
- Ergebnis: Schwachstellen-Report vs.
Compliance-Bestätigung
- Wer führt durch: IT-Sicherheitsexperte vs. Datenschutzbeauftragter/Berater
Kosten und Aufwand: Was kostet ein Security-Audit?
- Interne Audits: binden je nach Systemkomplexität erhebliche Personalressourcen – Aufwand abhängig von Infrastruktur-Größe und Audit-Tiefe
- Externe Audits: Kosten variieren stark je nach Scope und Unternehmensgröße – kleine Unternehmen berichten von Kosten ab ca. 5.000 €, größere Infrastrukturen können mehrere Zehntausend Euro erreichen
- Faktoren: Anzahl Systeme, Datenmengen, Branche (reguliert vs. nicht reguliert)
- Return on Investment (ROI): Vermeidung von Bußgeldern (bis 4 % Umsatz), Reputationsschutz, operative Effizienz
- Finanzierungshilfen: KfW-Programme, Fördermittel für IT-Sicherheit in kleinen und mittleren Unternehmen (KMU)
Audit-Roadmap: Von der Planung zur kontinuierlichen Verbesserung
Beispiel-Roadmap für ein mittelständisches Unternehmen:
- Phase 1 (Monat 1–2): Scope definieren, Stakeholder einbinden, Audit-Team auswählen
- Phase 2 (Monat 2–4): Bestandsaufnahme, Interviews, Systemprüfung
- Phase 3 (Monat 4–5): Bericht, Priorisierung von Maßnahmen
- Phase 4 (Monat 5–12): Umsetzung mit Tracking
- Phase 5 (Monat 12+): Jährliche Überprüfung, Anpassung an neue Bedrohungen und Gesetze
- Tools: Audit-Management-Software, Ticketing-System für Maßnahmen-Tracking ---
Haftungsausschluss / Disclaimer – Keine Rechtsberatung
Die auf dieser Website / in diesem Dokument bereitgestellten Informationen dienen ausschließlich allgemeinen Informationszwecken.
Sie stellen keine Rechtsberatung dar und können eine individuelle rechtliche Beratung durch einen qualifizierten Rechtsanwalt nicht ersetzen.
Obwohl die Inhalte mit größtmöglicher Sorgfalt erstellt wurden, wird keine Gewähr für die Richtigkeit, Vollständigkeit und Aktualität der bereitgestellten Informationen übernommen.
Die Nutzung der Inhalte erfolgt auf eigene Gefahr des Nutzers.
Zwischen dem Anbieter dieser Informationen und dem Nutzer entsteht durch die Nutzung dieser Inhalte kein Mandatsverhältnis und keine anwaltliche Beratungsbeziehung.
Für die Klärung individueller Rechtsfragen wenden Sie sich bitte an einen zugelassenen Rechtsanwalt Ihres Vertrauens.
Eine Haftung für Schäden, die durch die Nutzung oder Nichtnutzung der dargebotenen Informationen entstehen, ist – soweit gesetzlich zulässig – ausgeschlossen.
Fachquellen und weiterführende Links
Die folgenden unabhängigen Referenzen ergänzen die Einordnung zu den Themen dieses Artikels:
- Bitkom – Verband der Digitalwirtschaft
- BSI – Bundesamt für Sicherheit in der Informationstechnik
- Europäische Kommission – Digitale Strategie
- MDN Web Docs (Mozilla)
- W3C – World Wide Web Consortium
"Mobile Apps brauchen neben UX vor allem klare Offline- und Sicherheitskonzepte; sonst leidet Vertrauen und Akzeptanz in der Fläche."
— Björn Groenewold, Geschäftsführer, Groenewold IT Solutions
Über den Autor
Geschäftsführer der Groenewold IT Solutions GmbH und der Hyperspace GmbH
Seit 2009 entwickelt Björn Groenewold Softwarelösungen für den Mittelstand. Er ist Geschäftsführer der Groenewold IT Solutions GmbH (gegründet 2010) und der Hyperspace GmbH. Als Gründer von Groenewold IT Solutions hat er über 250 Projekte erfolgreich begleitet – von Legacy-Modernisierungen bis hin zu KI-Integrationen.
Empfehlungen aus dem Blog
Ähnliche Artikel
Diese Beiträge könnten Sie ebenfalls interessieren.
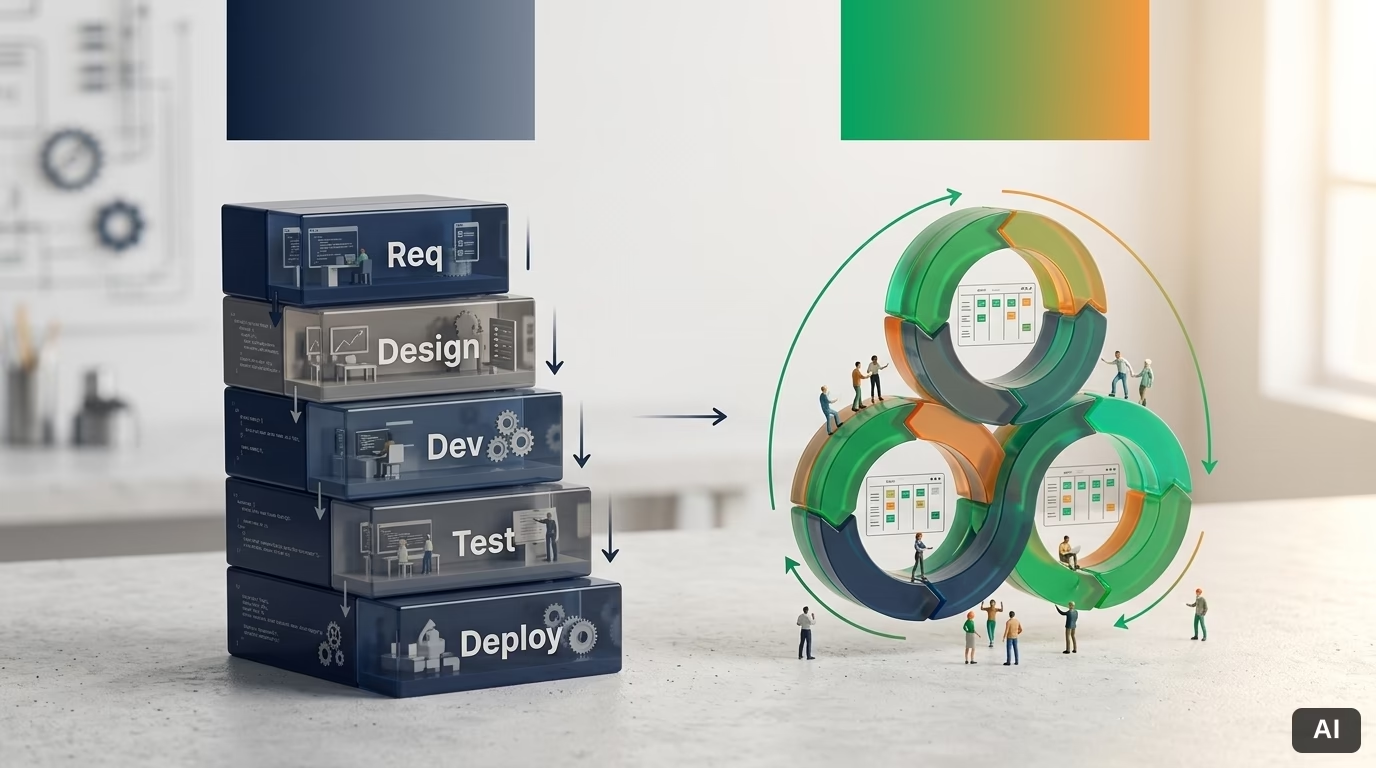
Agile vs. Wasserfall: Das richtige Modell wählen – Praxis-Guide
Erfahren Sie, wann Agile oder Wasserfall-Modelle in der Softwareentwicklung optimal sind und wie hybride Ansätze Projektrisiken minimieren.
Professionelle Onlineshop Entwicklung für Ihren Erfolg – Tipps
Professionelle onlineshop entwicklung ist die maßgeschneiderte Konzeption und Programmierung einer E-Commerce-Plattform, die Ihre Geschäftsprozesse digitalisiert, Kundenerwartungen erfüllt und…
Web-App vs. Native App: Die richtige Wahl – Praxis-Guide
Entscheidungshilfe für Web-Apps vs.
Kostenloser Download
Checkliste: 10 Fragen vor der Software-Entwicklung
Die wichtigsten Punkte vor dem Start: Budget, Timeline und Anforderungen.
Checkliste im Beratungsgespräch erhaltenPassende nächste Schritte
Relevante Leistungen & Lösungen
Basierend auf dem Thema dieses Artikels sind diese Seiten oft die sinnvollsten Einstiege.
Passende Leistungen
Passende Lösungen
Mehr zu Allgemein und nächste Schritte
Dieser Beitrag gehört zum Themenbereich Allgemein. In unserer Blog-Übersicht finden Sie alle Fachartikel; unter Kategorie Allgemein weitere Beiträge zu diesem Thema.
Zu Themen wie Allgemein bieten wir passende Leistungen – von App-Entwicklung über KI-Integration bis zu Legacy-Modernisierung und Wartung.
Typische Ausgangslagen beschreiben wir unter Lösungen. Erste Kosteneinschätzungen liefern unsere Kostenrechner.
Fachbegriffe erläutern wir im IT-Glossar. Fachbücher und Praxisleitfäden zu KI und Software stellen wir unter Publikationen vor. Vertiefende Artikel finden Sie unter Themen.
Bei Fragen zu diesem Artikel oder für ein unverbindliches Gespräch zu Ihrem Vorhaben können Sie einen Beratungstermin vereinbaren oder uns über Kontakt ansprechen. Wir antworten in der Regel innerhalb eines Werktags.