Stand: 6. September 2026 · Lesezeit: 13 Min.
Kernaussagen
- Ein praxisorientierter Ansatz gliedert REST API Design in sechs Bereiche: Planung, Request/Response-Design, Sicherheit, Versionierung, Performance und Dokumentation.
- Diese Struktur unterstützt die Reduzierung von Integrationsfehlern und fördert Wartbarkeit und Skalierbarkeit gemäß etablierter API-Design-Prinzipien.
- Ressourcen-orientierte URLs statt Verben.
- Korrekte HTTP-Statuscodes für Fehlerbehandlung.
Dieser Fachartikel behandelt: REST API Design Best Practices 2026 – Leitfaden – Ratgeber.
“Eine gut designte API ist die unsichtbare Brücke zwischen Systemen – und oft der größte Hebel für Effizienz.”
– Björn Groenewold, Geschäftsführer Groenewold IT Solutions
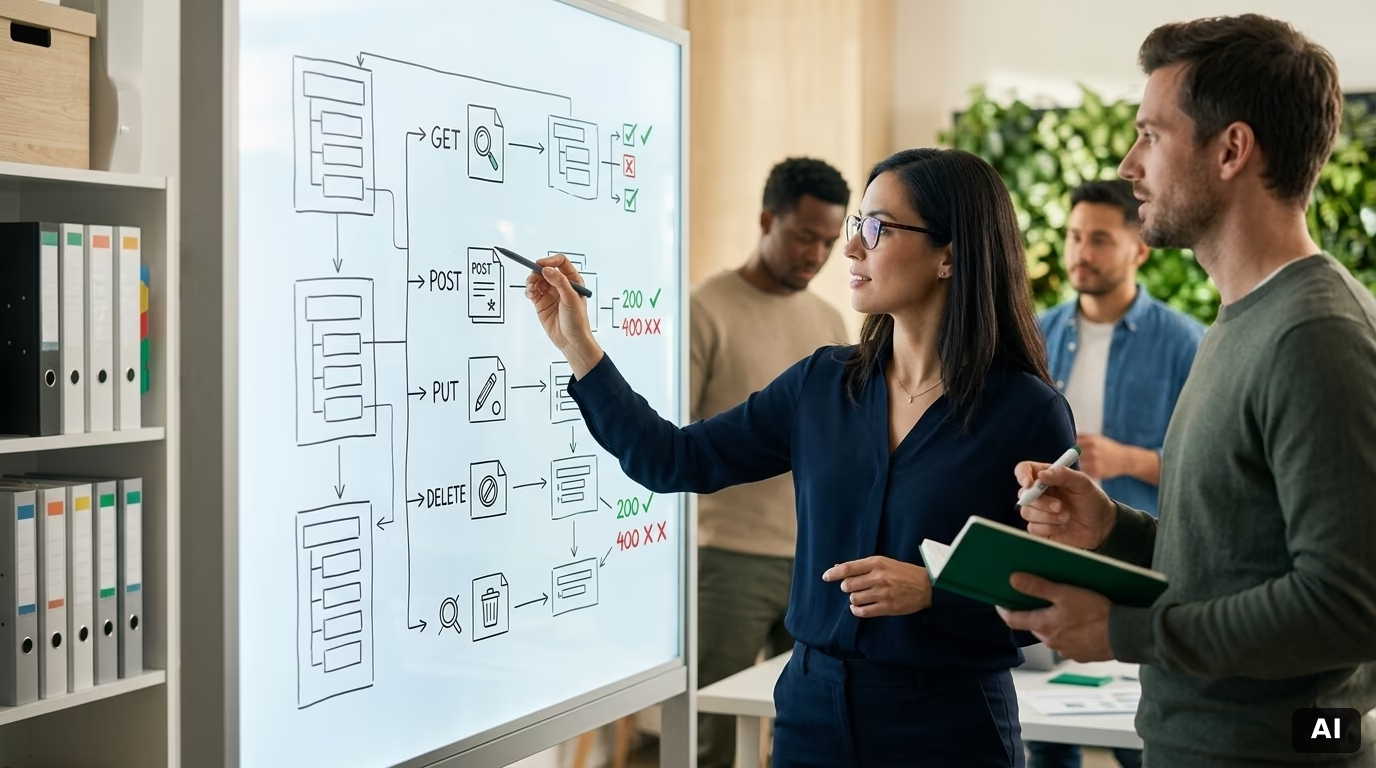
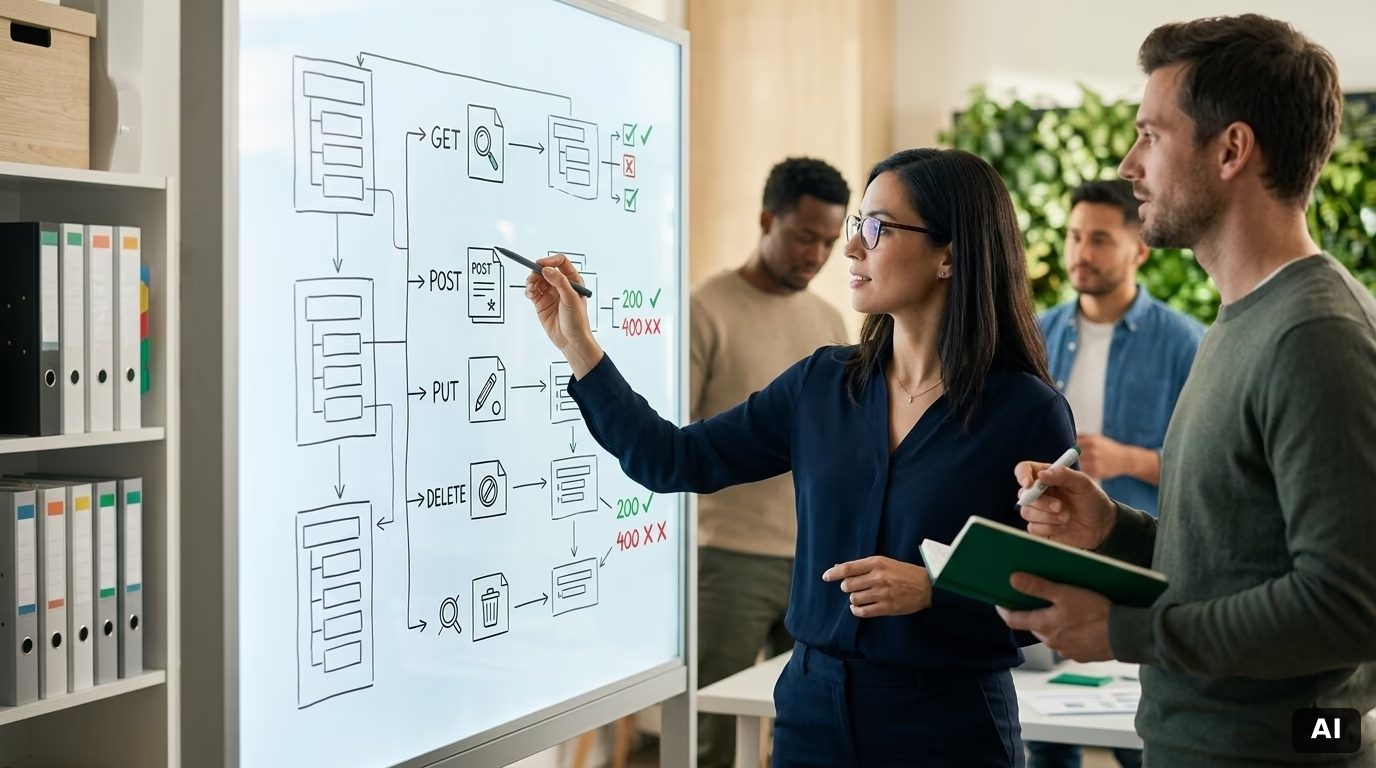
Dieser Leitfaden gliedert REST API Design in sechs praxisorientierte Bereiche: Ressourcen-orientierte URLs, HTTP-Statuscodes, Sicherheit, Versionierung, Performance und Dokumentation.
REST API Design Best Practices 2026 zeigen praxisorientierte Best Practices für Mittelstand und Industrie – von OAuth 2.0 über Pagination bis zu Legacy-Integration. Konsistente JSON-Strukturen und Fehler-Codes erleichtern nach Entwickler-Feedback die Integration und Wartung; Idempotenz ermöglicht sichere Retries.
Kernaussagen
Dieser Leitfaden gliedert REST API Design in sechs praxisorientierte Bereiche: Ressourcen-orientierte URLs, HTTP-Statuscodes, Sicherheit, Versionierung, Performance und Dokumentation.
Zu REST API Design Best Practices 2026 – Leitfaden – Ratgeber sind Schnittstellen- & Integrationsprojekte und Kostenrechner: API-Entwicklung passende Einstiege.
Kosten und Branchenkontext klären Lösung: Schnittstellen-Chaos.
Ein praxisorientierter Ansatz gliedert REST API Design in sechs Bereiche: Planung, Request/Response-Design, Sicherheit, Versionierung, Performance und Dokumentation.
Diese Struktur unterstützt die Reduzierung von Integrationsfehlern und fördert Wartbarkeit und Skalierbarkeit gemäß etablierter API-Design-Prinzipien.
- Ressourcen-orientierte URLs statt Verben
- Korrekte HTTP-Statuscodes für Fehlerbehandlung
- Versionierungsstrategie frühzeitig planen und bei Bedarf einführen
- Pagination für große Datenmengen
- Dokumentation und Developer Experience priorisieren
Praxis-Beispiel: REST API für Bestellverwaltung
Kurz: Eine REST API für Bestellverwaltung folgt ressourcen-orientierten Prinzipien.
Eine REST API für Bestellverwaltung folgt ressourcen-orientierten Prinzipien. Bestellungen sind Ressourcen unter /orders/{id}, HTTP-Methoden definieren Aktionen (GET = Abrufen, POST = Erstellen, PUT = Aktualisieren, DELETE = Löschen). Zugriff wird über OAuth-2.0-Bearer-Tokens im Authorization-Header abgesichert (RFC 6750).
Fehler werden über HTTP-Statuscodes (404 = nicht gefunden, 401 = nicht authentifiziert) und strukturierte Error-Bodies kommuniziert. Das folgende Beispiel zeigt einen typischen GET-Request mit Authentifizierung und strukturierter Response.
Request:
Versionierung und Lifecycle-Management von REST APIs
Kurz: Definition: API-Versionierung ist ein Mechanismus zur Verwaltung von Änderungen an REST-Schnittstellen, ohne bestehende Clients zu unterbrechen.
Definition: API-Versionierung ist ein Mechanismus zur Verwaltung von Änderungen an REST-Schnittstellen, ohne bestehende Clients zu unterbrechen. Sie ermöglicht parallele Unterstützung mehrerer API-Versionen über definierte Deprecation-Zyklen.
Deprecation-Zeiträume variieren je nach API-Typ: öffentliche APIs nutzen oft 6–12 Monate, interne APIs kürzere Zyklen, abhängig von Kundengruppe und vertraglichen Vereinbarungen. Definieren Sie Ihren Zyklus basierend auf der Komplexität der Migration und der Anzahl betroffener Clients.
Zwei Hauptstrategien:
- URL-basiert (ein verbreiteter Ansatz):
/v1/customers,/v2/customers– sichtbar und einfach zu testen, geeignet je nach Governance-Anforderungen - Header-basiert:
Accept: application/vnd.company.v1+json– stabile URLs, kann operativ aufwendiger sein
Wann neue Version erforderlich ist:
- Entfernen von Feldern oder Endpunkten
- Änderung von Datentypen oder Response-Struktur
- Authentifizierungs-Mechanismus-Wechsel
Wann NICHT: Neue Felder hinzufügen (abwärtskompatibel), neue Endpunkte, optionale Parameter, Bugfixes.
Deprecation-Prozess (6-Monats-Zyklus): 1. Monat 1–2: Ankündigung via Deprecation-Header + Changelog 2. Monat 3–5: Logging aktivieren, Clients kontaktieren 3. Monat 6: Alte Version gibt 410 Gone zurück mit Migration-Link
Sicherheit und Authentifizierung: OAuth 2.0, JWT und moderne Standards
Definition: Authentifizierung in REST APIs ist die Verifizierung der Identität eines Clients; Autorisierung ist die Kontrolle, welche Ressourcen dieser Client zugreifen darf.
Moderne Standards sind OAuth 2.0 (delegierte Autorisierung für externe Partner) und JWT (Token-basierte Authentifizierung für interne Services).
Drei Szenarien: 1. Externe Partner/Drittanbieter: OAuth 2.0 Authorization Code Flow – User authentifiziert sich, Partner erhält Token ohne Passwort zu kennen 2. Server-zu-Server (Microservices): OAuth 2.0 Client Credentials Flow oder JWT – Service authentifiziert sich mit Client-ID/Secret 3. Mobile Apps / SPAs: OAuth 2.0 PKCE (Proof Key for Code Exchange) – verhindert Authorization-Code-Interception
Compliance für Mittelstand: HTTPS + TLS 1.3, Token-Expiration (kurze Laufzeiten für Access Tokens, längere für Refresh Tokens – abhängig von Sicherheitsanforderungen), Refresh-Token-Rotation, Audit-Logging aller Authentifizierungs-Events.
Diese Maßnahmen unterstützen die Anforderungen von GDPR Art. 32 (technische Sicherheitsmaßnahmen) und ISO 27001 A.9 (Zugriffskontrolle). EU AI Act Anforderungen an Dokumentation und Governance
JWT-Warnung: JWT ist KEIN Authentifizierungs-Protokoll, sondern ein Token-Format. Nutzen Sie JWT nur mit OAuth 2.0 oder als signiertes Assertion-Format, nicht als alleinstehende Lösung.
Performance-Optimierung: Caching, Rate Limiting und Pagination
Performance ist nicht nur Geschwindigkeit – es geht um Skalierbarkeit, Kosten und User Experience.
HTTP-Caching für GET-Requests
Caching reduziert Serverlast und Latenz drastisch. Nutzen Sie Standard-HTTP-Caching-Mechanismen.
Cache-Control-Header: ``` GET /v1/products/123 HTTP/1.1 200 OK Cache-Control: public, max-age=3600 ETag: "33a64df551425fcc55e4d42a148795d9f25f89d4" Last-Modified: Wed, 15 Jan 2026 10:30:00 GMT { "id": 123, "name": "Laptop Pro", "price": 1299.99 }
**Conditional Requests:** Client sendet beim nächsten Request:
GET /v1/products/123 If-None-Match: "33a64df551425fcc55e4d42a148795d9f25f89d4"
Wenn Ressource unverändert:
HTTP/1.1 304 Not Modified Cache-Control: public, max-age=3600
Kein Body übertragen – Bandbreite gespart.

Cache-Strategien:
- `public`: Response kann von jedem Cache gespeichert werden (CDN, Browser)
- `private`: Nur im Browser-Cache (für benutzerspezifische Daten)
- `no-cache`: Cache muss Validierung durchführen (Conditional Request)
- `no-store`: Niemals cachen (für sensible Daten)

### Pagination für große Datenmengen

Ohne Pagination brechen APIs bei großen Collections zusammen. Zwei Hauptansätze:

**Offset-basierte Pagination:** ```
GET /v1/orders?offset=100&limit=50
{
"data": [...],
"pagination": {
"offset": 100,
"limit": 50,
"total": 5000,
"next": "/v1/orders?offset=150&limit=50",
"prev": "/v1/orders?offset=50&limit=50"
}
}
Vorteile: Einfach, ermöglicht Springen zu beliebiger Seite Nachteile: Inkonsistent bei Echtzeit-Updates (neue Einträge verschieben Offsets)
Cursor-basierte Pagination (empfohlen für große Datenmengen): ``` GET /v1/orders?cursor=eyJpZCI6MTIzfQ&limit=50 { "data": [...], "pagination": { "next_cursor": "eyJpZCI6MTczfQ", "has_more": true } }
**Vorteile:** Konsistent bei Echtzeit-Updates, performanter bei großen Offsets **Nachteile:** Kein Springen zu beliebiger Seite

### Compression für Response-Bodies

gzip oder Brotli reduzieren Bandbreite bei JSON-Responses deutlich – typischerweise auf ein Drittel bis ein Zehntel der Originalgröße, abhängig von Datenstruktur und Redundanz.

Client-Request:
GET /v1/customers Accept-Encoding: gzip, br
Server-Response:
HTTP/1.1 200 OK Content-Encoding: gzip Content-Length: 1234 [compressed data]
Konfiguration:
- Aktivieren Sie Compression auf Reverse-Proxy-Ebene (nginx, Apache)
- Komprimieren Sie nur Responses > 1 KB (kleinere Responses haben Overhead)
- Nutzen Sie Brotli für moderne Clients (bessere Compression als gzip)

### Asynchrone Verarbeitung für lange Operationen

Operationen, die länger als 2-3 Sekunden dauern, sollten asynchron sein.

**Synchron (schlecht für lange Operationen):** ```
POST /v1/reports/generate
{
"type": "annual_sales",
"year": 2025
}
[Client wartet 30 Sekunden...]
HTTP/1.1 200 OK
{
"report_url": "https://api.example.com/reports/{report_id}.pdf"
}
Asynchron (empfohlen):
POST /v1/reports/generate
{
"type": "annual_sales",
"year": 2025
}
HTTP/1.1 202 Accepted
Location: /v1/reports/jobs/abc123
{
"job_id": "abc123",
"status": "processing",
"status_url": "/v1/reports/jobs/abc123"
}
Client pollt Status:
GET /v1/reports/jobs/abc123
HTTP/1.1 200 OK
{
"job_id": "abc123",
"status": "completed",
"result": {
"report_url": "https://api.example.com/reports/{report_id}.pdf"
}
}

```sql
```sql
Alternativ: Webhooks für Push-Benachrichtigungen.
---

## REST API Integration in bestehende Unternehmensarchitekturen

REST APIs sind Brücken zwischen Systemen. Ihre Integration in bestehende Landschaften erfordert strategische Planung.

### API Gateway als zentrale Schicht

Ein API Gateway ist der Single Entry Point für alle API-Requests. Es übernimmt:

- **Routing:** Leitet Requests an Backend-Services weiter
- **Authentifizierung:** Validiert Tokens zentral
- **Rate Limiting:** Schützt Backend vor Überlastung
- **Logging und Monitoring:** Zentrale Sichtbarkeit aller API-Calls
- **Transformation:** Konvertiert zwischen verschiedenen Protokollen (REST ↔ SOAP, REST ↔ gRPC)

Empfohlene Lösungen:
- Kong Gateway (Open Source, Enterprise)
- AWS API Gateway (Cloud-nativ)
- Azure API Management (Microsoft-Stack)
- Apigee (Google Cloud)

### Legacy-System-Integration

Viele Mittelständler haben Legacy-Systeme (AS/400, Mainframes, alte ERP-Systeme), die keine REST APIs bieten. Strategien:

**1. Adapter-Pattern:** Erstellen Sie einen REST-Adapter, der Legacy-Protokolle (SOAP, RPC, Datei-basiert) in REST übersetzt.
[Client] → REST API → [Adapter] → SOAP/RPC → [Legacy System]
**2. Event-Driven Integration:** Legacy-System schreibt in Message Queue, REST API konsumiert Events.
[Legacy System] → [Message Queue] → [REST API] → [Client]
**3. Database-Level Integration (nur als letzter Ausweg):** REST API liest direkt aus Legacy-Datenbank. **Achtung:** Umgeht Business-Logik, kann Dateninkonsistenzen verursachen.

### Microservices und REST APIs

In Microservice-Architekturen ist jeder Service eine REST API. Best Practices:

Service-zu-Service-Kommunikation:
- Nut [CI/CD-Pipelines für APIs](/blog/legacy/ci-cd-pipeline-aufbau-devops-best-practices)zen Sie JWT für Authentifizierung
- Implementieren Sie Circuit Breaker (z.B. mit Resilience4j) gegen Kaskadenausfälle
- Nutzen Sie Service Mesh (Istio, Linkerd) für Observability

**API Composition:** Wenn ein Client Daten aus mehreren Services braucht, gibt es zwei Ansätze:

1. **Backend for Frontend (BFF):** Dedizierter Service aggregiert Daten 2. **GraphQL Gateway:** Client fragt nur benötigte Felder ab

### SERP-Signale und API-Dokumentation

Wenn Ihre API öffentlich ist, beeinflusst die Qualität Ihrer Dokumentation die Auffindbarkeit in Suchmaschinen. SERP-Signale (Search Engine Results Page) wie strukturierte Daten, klare Überschriften und umfassende Code-Beispiele verbessern das Ranking Ihrer API-Dokumentation. Nutzen Sie Schema.org-Markup für technische Dokumentation und stellen Sie sicher, dass Ihre OpenAPI-Spezifikation öffentlich zugänglich ist – das empfohlene Format ist JSON oder YAML mit vollständiger Beschreibung aller Endpunkte.

Suchmaschinen indexieren auch PAA (People Also Ask)-Inhalte. Integrieren Sie häufig gestellte Fragen direkt in Ihre Dokumentation, um in Featured Snippets zu erscheinen. Video-Tutorials zur API-Nutzung verbessern ebenfalls die Sichtbarkeit und werden von Google's AIO (AI Overviews) bevorzugt behandelt.

---

## Fazit
Als nächsten Schritt prüfen Sie, welche der oben genannten Punkte in Ihrem Setup schon greifen, und definieren Sie pro offenem Thema eine messbare Maßnahme.

## Häufige Fehler beim REST API Design und wie Sie diese vermeiden

### Fehler 1: Verben in URLs statt Ressourcen-Orientierung

**Falsch:** ```
POST /createCustomer
GET /getCustomerById/123
POST /updateCustomer/123
GET /deleteCustomer/123
Richtig:
POST /customers
GET /customers/123
PUT /customers/123

```sql
```sql
DELETE /customers/123
Warum: REST modelliert Ressourcen, nicht Aktionen. HTTP-Methoden definieren die Aktion.
Fehler 2: Falsche HTTP-Statuscodes
Falsch: ``` GET /customers/999 HTTP/1.1 200 OK { "error": "Customer not found" }
**Richtig:**
GET /customers/999 HTTP/1.1 404 Not Found { "error": { "code": "CUSTOMER_NOT_FOUND", "message": "Customer mit ID 999 existiert nicht" } }
**Warum:** Clients verlassen sich auf HTTP-Statuscodes für automatisierte Fehlerbehandlung.

### Fehler 3: Keine Versionierung von Anfang an

**Falsch:** ```
GET /customers/123
Später müssen Sie Breaking Changes machen – alle Clients brechen.
Richtig: ``` GET /v1/customers/123
Später können Sie `/v2/` einführen, ohne `/v1/` zu brechen.

**Warum:** Versionierung nachträglich einzuführen ist extrem schmerzhaft.

### Fehler 4: Fehlende Pagination

**Falsch:** ```
GET /orders
HTTP/1.1 200 OK
{
"data": [
... 50.000 Orders...
]
}
Response ist mehrere MB groß, Server und Client brechen zusammen.
Richtig: ``` GET /orders?limit=50&cursor=xyz HTTP/1.1 200 OK { "data": [ ... 50 Orders... ], "pagination": { "next_cursor": "abc", "has_more": true } }
**Warum:** Große Collections ohne Pagination sind nicht skalierbar. REST API Design Best Practices 2026 machen deutlich, dass Pagination eine Grundanforderung für produktive APIs ist.

### Fehler 5: Inkonsistente Fehler-Formate

**Falsch:** Jeder Endpunkt gibt Fehler anders zurück: ```
{"error": "Invalid email"}
{"message": "Email required"}
{"errors": [{"email": "invalid"}]}
Richtig: Einheitliches Format:
{
"error": {
"code": "VALIDATION_ERROR",
"message": "Validierung fehlgeschlagen",
"details": [
{
"field": "email",
"issue": "invalid_format"
}
]
}
}
Warum: Clients können Fehler nur automatisiert verarbeiten, wenn das Format konsistent ist.
Fehler 6: Fehlende Authentifizierung oder schwache API-Keys
Falsch: ``` GET /customers?api_key=12345
API-Key in URL – wird in Logs, Browser-History, Proxy-Logs gespeichert.

**Richtig:** ```
GET /customers
Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...
Token im Header, über HTTPS.
Warum: Credentials in URLs sind ein Sicherheitsrisiko.
Fehler 7: Keine Dokumentation oder veraltete Dokumentation
Falsch:
- Keine Dokumentation
- Word-Dokument, das niemand aktualisiert
- Dokumentation widerspricht tatsächlichem API-Verhalten
Richtig:
- OpenAPI/Swagger-Spezifikation, automatisch aus Code generiert
- Interaktive Dokumentation (Swagger UI, Redoc)
- Code-Beispiele für gängige Sprachen
- Changelog für alle Änderungen
- Deprecation-Ankündigungen und Migration-Guides
Warum: Ohne aktuelle Dokumentation ist Ihre API nicht nutzbar. REST API Design Best Practices 2026 zeigen, dass Dokumentation und Developer Experience zentral für Adoption und Wartbarkeit sind.
Häufig gestellte Fragen (FAQ)
Diese FAQ beantwortet zentrale Fragen, die sich aus den Kernbereichen dieses Leitfadens ergeben – von Versionierungsstrategien über HTTP-Methoden bis zur praktischen Umsetzung.
Was ist der Unterschied zwischen REST und RESTful?
REST (Representational State Transfer) ist ein Architekturstil mit sechs Constraints (Client-Server, Stateless, Cacheable, Uniform Interface, Layered System, Code on Demand). Eine API ist RESTful, wenn sie diese Constraints befolgt.
REST API Design Best Practices 2026 betonen, dass in der Praxis viele APIs als "REST". Bezeichnet werden, obwohl sie nicht alle Constraints erfüllen – besonders HATEOAS wird oft weggelassen.
"REST APIs sind nur dann wirklich wartbar, wenn Versionierung, Fehlerbehandlung und Dokumentation von Anfang an strukturiert sind.
Nachträgliche Änderungen kosten exponentiell mehr Zeit und brechen bestehende Integrationen." – Leonard Richardson, REST-Architekt und API-Design-Experte
Sollte ich PUT oder PATCH für Updates verwenden?
Bei REST API Design Best Practices 2026 ist die Wahl zwischen PUT und PATCH entscheidend: PUT ersetzt die gesamte Ressource – Sie müssen alle Felder senden, auch unveränderte.
PATCH aktualisiert nur spezifische Felder.
Nutzen Sie PATCH für partielle Updates:
PATCH /v1/customers/123
{
"email": "new@example.com"
}
Nur das Email-Feld wird geändert, alle anderen bleiben unverändert.
Wie versioniere ich meine API am besten?
Nach REST API Design Best Practices 2026 ist URL-basierte Versionierung (/v1/, /v2/) am klarsten und am weitesten verbreitet. Header-basierte Versionierung (Accept: application/vnd.company.v1+json) ist flexibler, aber weniger sichtbar. Für die meisten Anwendungsfälle ist URL-basiert die bessere Wahl.
Wann sollte ich eine neue API-Version erstellen?
Gemäß REST API Design Best Practices 2026 sollten Sie eine neue Version bei Breaking Changes erstellen. Entfernen von Feldern, Ändern von Datentypen, Ändern von URL-Strukturen, Ändern von Authentifizierung. Keine neue Version nötig bei.
Hinzufügen neuer Felder, Hinzufügen neuer Endpunkte, Bugfixes ohne Verhaltensänderung.
Wie sichere ich meine REST API ab?
Basis: HTTPS für alle Requests. Authentifizierung über OAuth 2.0 (für Third-Party-Zugriff) oder JWT (für Microservices). Rate Limiting schützt vor Missbrauch. Validieren Sie alle Inputs, loggen Sie Zugriffe und rotieren Sie Secrets regelmäßig.
Authentifizierung: OAuth 2.0 für externe Partner, JWT für interne Microservices, API-Keys nur für nicht-kritische Anwendungsfälle. Zusätzlich: Rate Limiting, Input-Validierung, CORS-Konfiguration, Security Headers (CSP, X-Frame-Options).
Was ist HATEOAS und brauche ich das?
HATEOAS (Hypermedia As The Engine Of Application State) bedeutet, dass API-Responses Links zu verwandten Ressourcen enthalten. Das macht APIs selbstbeschreibend und robuster gegen URL-Änderungen. HATEOAS ist optional – viele erfolgreiche APIs nutzen es nicht.
Implementieren Sie es, wenn Sie eine sehr flexible, langlebige API bauen wollen.
Wie gehe ich mit großen Datenmengen um?
Nutzen Sie Pagination (Cursor-basiert für große Datenmengen), Filterung (Query-Parameter für spezifische Abfragen), Compression (gzip/Brotli für Response-Bodies) und Caching (HTTP-Caching für GET-Requests).
Für sehr große Exports bieten Sie asynchrone Jobs an, die Daten in Dateien exportieren.
Sollte ich GraphQL statt REST verwenden?
GraphQL ist ideal, wenn Clients sehr unterschiedliche Datenanforderungen haben (Mobile vs. Web) und Sie Over-Fetching/Under-## REST API Design für Mittelstand und Industrie: Spezifische Anforderungen
- Legacy-System-Integration: REST APIs als Adapter zwischen modernen und älteren Systemen (SOAP, Mainframe) – Mapping-Strategien, Timeout-Handling
- ERP/CRM-Konnektivität: Standard-Ressourcen für SAP, Oracle, Dynamics – Beispiel:
/customers,/invoices,/inventory - Compliance & Audit: Logging aller API-Zugriffe, Datenexport-Anfragen (GDPR), Verschlüsselung sensibler Felder (Kundendaten, Finanzen)
- Fehlertoleranz & Retry-Logik: Idempotenz-Keys für kritische Operationen (Zahlungen, Bestellungen), exponential backoff
- Kostenoptimierung: Pagination + Caching reduzieren Datentransfer erheblich und senken Bandbreiten- sowie Infrastruktur-Kosten – besonders bei häufig abgerufenen, sich selten ändernden Ressourcen --- API Integration zwischen Systemen
Haftungsausschluss / Disclaimer – Keine Rechtsberatung
Die auf dieser Website / in diesem Dokument bereitgestellten Informationen dienen ausschließlich allgemeinen Informationszwecken.
Sie stellen keine Rechtsberatung dar und können eine individuelle rechtliche Beratung durch einen qualifizierten Rechtsanwalt nicht ersetzen.
Obwohl die Inhalte mit größtmöglicher Sorgfalt erstellt wurden, wird keine Gewähr für die Richtigkeit, Vollständigkeit und Aktualität der bereitgestellten Informationen übernommen.
Die Nutzung der Inhalte erfolgt auf eigene Gefahr des Nutzers.
Zwischen dem Anbieter dieser Informationen und dem Nutzer entsteht durch die Nutzung dieser Inhalte kein Mandatsverhältnis und keine anwaltliche Beratungsbeziehung.
Für die Klärung individueller Rechtsfragen wenden Sie sich bitte an einen zugelassenen Rechtsanwalt Ihres Vertrauens.
Eine Haftung für Schäden, die durch die Nutzung oder Nichtnutzung der dargebotenen Informationen entstehen, ist – soweit gesetzlich zulässig – ausgeschlossen.
Fachquellen und weiterführende Links
Die folgenden unabhängigen Referenzen ergänzen die Einordnung zu den Themen dieses Artikels:
Über den Autor
Geschäftsführer der Groenewold IT Solutions GmbH und der Hyperspace GmbH
Seit 2009 entwickelt Björn Groenewold Softwarelösungen für den Mittelstand. Er ist Geschäftsführer der Groenewold IT Solutions GmbH (gegründet 2010) und der Hyperspace GmbH. Als Gründer von Groenewold IT Solutions hat er über 250 Projekte erfolgreich begleitet – von Legacy-Modernisierungen bis hin zu KI-Integrationen.
Empfehlungen aus dem Blog
Ähnliche Artikel
Diese Beiträge könnten Sie ebenfalls interessieren.
API-Sicherheit: 10 Best Practices für 2026
API-Sicherheit: 10 Best Practices zum Schutz Ihrer Schnittstellen in 2026. Authentifizierung, Autorisierung, OWASP API Security Top 10 und Zero Trust Strategien.
REST vs. GraphQL: Die richtige API-Architektur wählen
REST vs. GraphQL: Detaillierter Vergleich der API-Architekturen. Erfahren Sie die Vor- und Nachteile beider Ansätze und wählen Sie die richtige Lösung für Ihr Projekt.
API-Design Prinzipien: Benutzerfreundliche & Skalierbare Schnittstellen
API-Design: Prinzipien für benutzerfreundliche und skalierbare Schnittstellen. Best Practices für Endpunkt-Benennung, Versionierung, Fehlerbehandlung und Datenformate.
Kostenloser Download
Checkliste: 10 Fragen vor der Software-Entwicklung
Die wichtigsten Punkte vor dem Start: Budget, Timeline und Anforderungen.
Checkliste im Beratungsgespräch erhaltenPassende nächste Schritte
Relevante Leistungen & Lösungen
Basierend auf dem Thema dieses Artikels sind diese Seiten oft die sinnvollsten Einstiege.
Passende Leistungen
Passende Lösungen
Passender Vergleich
Kosten berechnen
Mehr zu Schnittstellen und nächste Schritte
Dieser Beitrag gehört zum Themenbereich Schnittstellen. In unserer Blog-Übersicht finden Sie alle Fachartikel; unter Kategorie Schnittstellen weitere Beiträge zu diesem Thema.
Zu Themen wie Schnittstellen bieten wir passende Leistungen – von App-Entwicklung über KI-Integration bis zu Legacy-Modernisierung und Wartung.
Typische Ausgangslagen beschreiben wir unter Lösungen. Erste Kosteneinschätzungen liefern unsere Kostenrechner.
Fachbegriffe erläutern wir im IT-Glossar. Fachbücher und Praxisleitfäden zu KI und Software stellen wir unter Publikationen vor. Vertiefende Artikel finden Sie unter Themen.
Bei Fragen zu diesem Artikel oder für ein unverbindliches Gespräch zu Ihrem Vorhaben können Sie einen Beratungstermin vereinbaren oder uns über Kontakt ansprechen. Wir antworten in der Regel innerhalb eines Werktags.